

Stuxnet : ce que Natanz enseigne sur la cartographie et la segmentation OT
En 2010, un ver informatique a détruit des centrifugeuses d’enrichissement d’uranium en Iran. Ce ver, c’est Stuxnet, le premier malware connu conçu pour causer des dégâts physiques à une infrastructure industrielle. Il ne cherchait ni données ni argent. Il visait des automates précis, sur un site précis. Seize ans plus tard, il reste un cas d’école.
La leçon tient en deux verbes. Cartographier, c’est inventorier les actifs OT et représenter leurs flux. Segmenter, c’est regrouper ces actifs en zones et contrôler chaque passage entre zones, les conduits, selon l’IEC 62443. On commence par la frontière IT/OT.
Stuxnet est attribué aux États-Unis et à Israël (NSA, unité 8200) dans l’opération Olympic Games, selon le New York Times en 2012. Aucun des deux États ne l’a revendiqué officiellement. Il a fallu des moyens d’État pour le concevoir. Des criminels, eux, paralysent déjà des victimes civiles avec bien moins, comme le montre Norsk Hydro.
Stuxnet : une attaque taillée pour des automates précis
Selon Langner et l’Institute for Science and International Security (ISIS), Stuxnet visait des automates Siemens S7-315 pilotant les centrifugeuses IR-1 de Natanz. Son code pour les S7-417 était inactif.
Son fonctionnement en quatre temps :
- Entrée : clés USB, quatre failles zero-day de Windows, certificats numériques volés.
- Rebond : infection de Step 7 et des projets d’automates, sur les postes d’ingénierie.
- Ciblage : le code agit seulement si la configuration correspond à la cible.
- Sabotage : la logique de l’automate est modifiée. Des valeurs normales sont renvoyées aux opérateurs.
L’ISIS estime qu’environ 1 000 centrifugeuses sur près de 9 000 installées ont été détruites, fin 2009 ou début 2010. Soit environ 11 %. Sans inventaire ni configuration de référence, ce type de modification est presque invisible. Avec les deux, l’écart se détecte.
Norsk Hydro : une attaque IT qui force le mode manuel
Stuxnet a frappé l’OT. Hydro, en mars 2019, montre l’inverse : une attaque IT qui force un géant de l’aluminium à passer en manuel.
Le rançongiciel LockerGoga entre par un courriel piégé, envoyé depuis un faux compte client. Hydro déconnecte plus de 23 000 PC et 3 000 serveurs. Une semaine plus tard, la plupart des opérations tournent à capacité normale, avec beaucoup de travail manuel. Le retour complet à la normale dépasse un an, selon l’INL (DOE).
Hydro ne paie pas la rançon. Le coût atteint 550 à 650 millions de couronnes norvégiennes au premier semestre 2019, soit environ 60 à 71 millions de dollars américains. La division Extruded Solutions est la plus touchée.
Deux attaques, deux voies d’entrée, une même question. Savez-vous ce qui est connecté à quoi, et ce que vous pouvez isoler en cas d’incident ?
Cartographie OT : inventaire et flux
Le ReCyF de l’ANSSI distingue le recensement des systèmes d’information (objectif 1) de leur cartographie (mesure 5.A.1). L’inventaire liste les actifs. La cartographie représente leurs relations et leurs flux. Les deux sont nécessaires.
Le guide de la CISA et de ses partenaires détaille une méthode d’inventaire OT
Champs utiles à renseigner :
| Champ | Pourquoi |
| Rôle et type d’actif (automate, IHM, serveur, switch) | Comprendre la fonction dans le réseau |
| Criticité | Prioriser protection et segmentation |
| Version et firmware | Repérer vulnérabilités et écarts |
| VLAN et adresse réseau | Visualiser la structure réseau |
| Protocoles utilisés | Définir les flux autorisés |
| Propriétaire | Savoir qui décide et qui valide |
En production, privilégiez une collecte qui ne perturbe pas les équipements. Complétez par des relevés manuels sur site.
Segmentation : zones, conduits et niveaux de sécurité
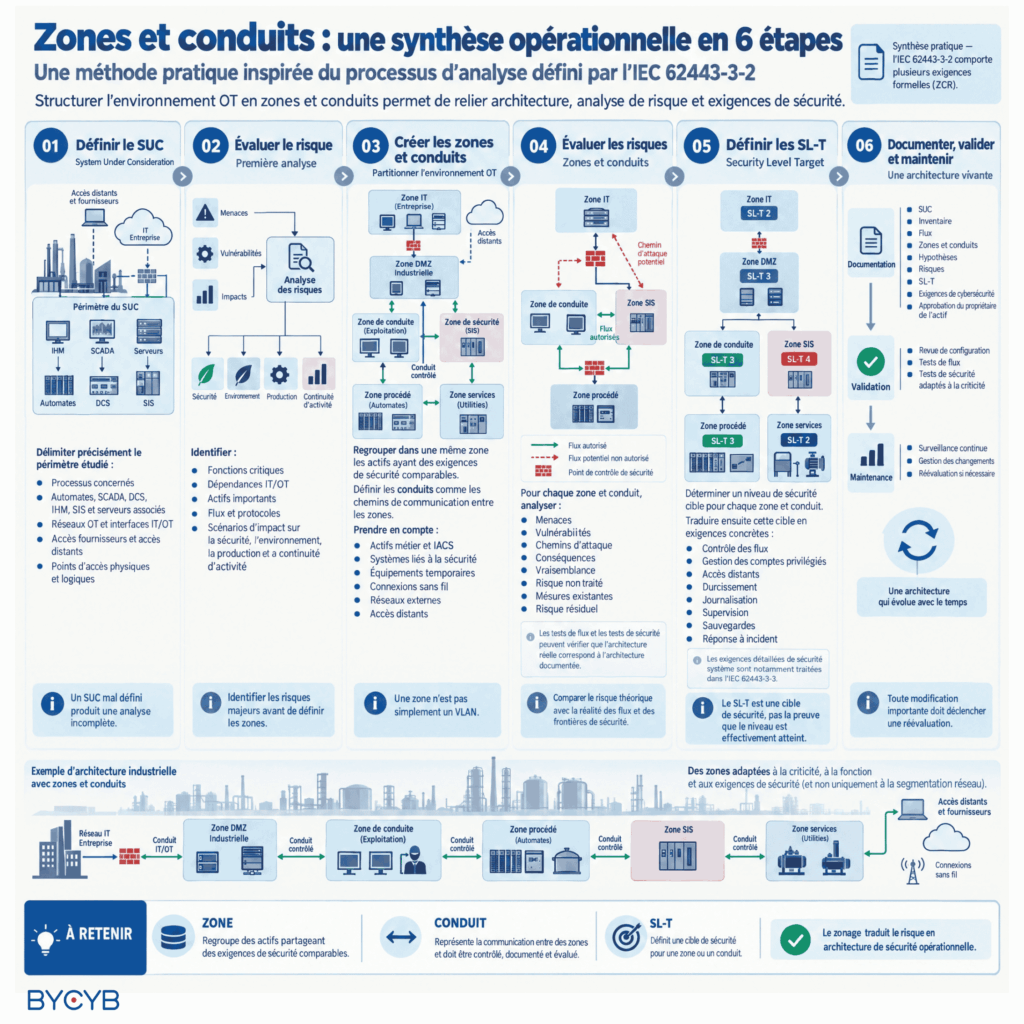
L’IEC 62443-3-2 repose sur trois notions :
- Zone : actifs qui partagent les mêmes exigences de sécurité.
- Conduit : chemin de communication contrôlé entre deux zones.
- Niveau de sécurité cible (SL-T) : de SL 1 à SL 4, attribué à chaque zone et conduit selon le risque. SL 0 sert de repère informel pour « aucune exigence ».
Une architecture type sépare l’entreprise, une DMZ industrielle (niveau 3.5 de Purdue), la supervision, le contrôle et les systèmes de sécurité.
Purdue décrit des niveaux hiérarchiques. Les zones IEC 62443 reposent sur des exigences communes. Un niveau de Purdue peut donc contenir plusieurs zones.
Stuxnet se traite par la segmentation à deux endroits : les postes d’ingénierie, qui programment les automates, et les supports amovibles.
Structurez votre démarche de conformité avec BYCYB.
La méthode en 6 étapes selon l’IEC 62443-3-2
Erreurs à éviter
- Inventaire figé : dépassé en quelques mois. Mettez-le à jour à chaque changement.
- Trop de zones : une segmentation impossible à maintenir n’est plus appliquée.
- Accès distants hors DMZ : chez Colonial Pipeline (2021), l’intrusion est passée par un ancien VPN inconnu de l’IT, sans authentification multifacteur.
- Annuaire central partagé : chez Hydro, la compromission de l’Active Directory a donné le contrôle de l’IT.
Ce que les textes attendent
- ANSSI, ReCyF (version de travail publiée le 17 mars 2026, non obligatoire par défaut) : recensement (objectif 1), cartographie (5.A.1), cloisonnement (7.A), filtrage avec blocage par défaut (7.B.3). Le cloisonnement en sous-systèmes (7.A.3 et 7.A.4) vise les entités essentielles.
- NIS2 (directive (UE) 2022/2555) : alerte sous 24 heures, notification sous 72 heures. Amende maximale d’au moins 10 M€ ou 2 % du chiffre d’affaires mondial, le plus élevé des deux, pour les entités essentielles.
- NIS2 en France : la loi Résilience, adoptée par le Sénat le 12 mars 2025, n’est pas promulguée. Son examen à l’Assemblée, prévu le 7 octobre 2026, a été retiré de l’ordre du jour le 6 octobre. La Commission européenne a saisi la CJUE contre la France le 8 juillet 2026.
- IEC 62443-3-2 : méthode de définition des zones, conduits et niveaux cibles.
Prouver sa démarche à un auditeur
Un évaluateur attend des preuves : inventaire daté, matrice de flux, schéma des zones, règles de filtrage revues. Ces éléments objectivent le niveau de maturité atteint. BYCYB accompagne les industriels dans l’évaluation de leur maturité cybersécurité.
Pour obtenir une proposition personnalisée, contactez-nous à l’adresse contact@bycyb.com.
FAQ : Questions fréquentes
Structurez votre démarche de conformité avec BYCYB.